

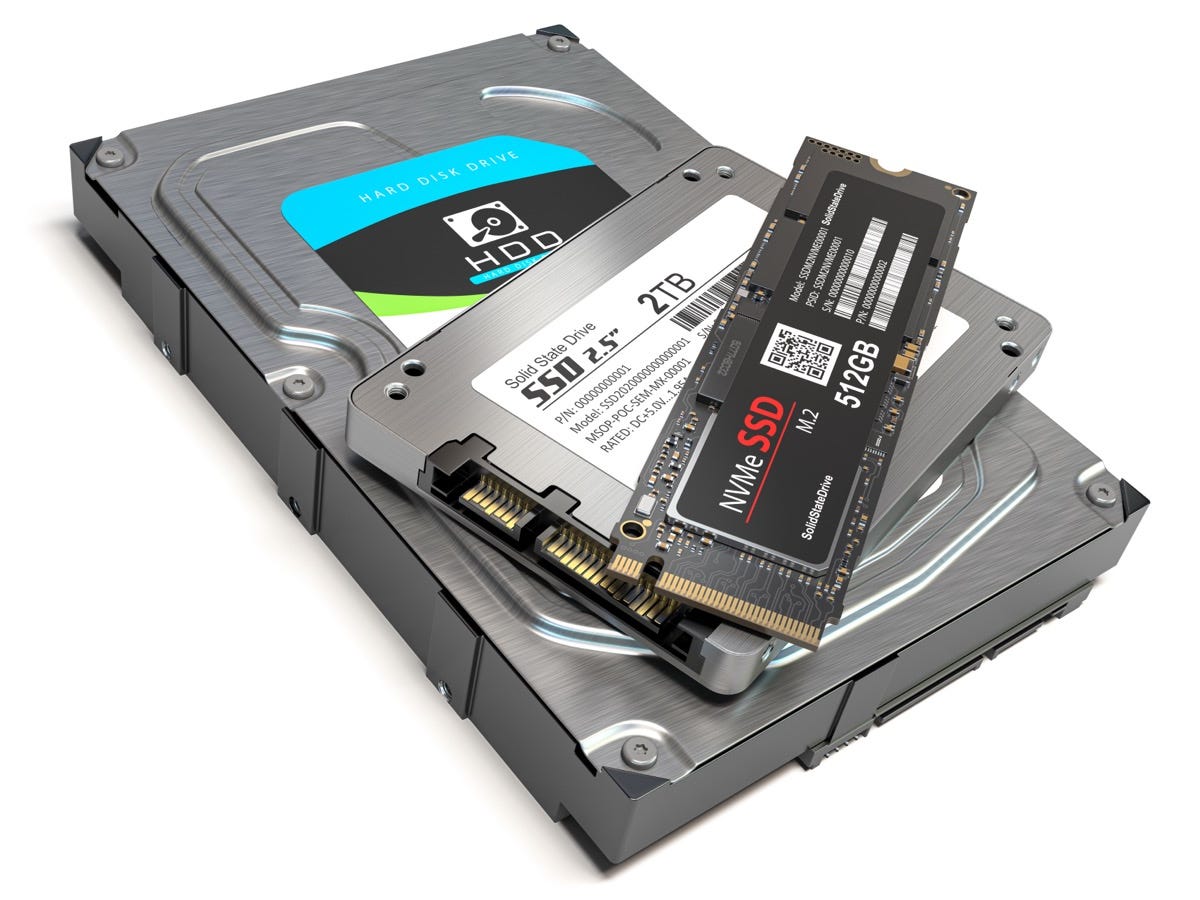
Nå er tiden inne for bedrifter til seriøst å vurdere hvordan de vil forberede seg på SSD-pensjonering. For bare noen få år siden begynte SSD-er akkurat å ta tak i bedrifts- og skydatasentre fordi flashlagring fortsatt var ganske dyrt. Imidlertid har synkende kostnader kombinert med nye ytelseskrav gjort SSD-er populære. Ettersom disse lagringsenhetene når slutten av sin levetid, må bedrifter finne ut hvordan de skal slette data på riktig måte – en kompleks prosess for SSD-er.
flash stigning
For å forstå problemene med å kompromittere flash-baserte lagringsenheter, må organisasjoner først vurdere teknologiens utbredelse. Det virker kanskje ikke som mye, men den fortsatte iterative økningen i flashlagringspenetrasjon når et vendepunkt ettersom flere og flere selskaper tar i bruk teknologien. Liz Conner, forskningssjef for lagringssystemer ved IDC, forklarte at overgangen fra tradisjonelle lagringsteknologier er godt i gang.
"Bedriftslagringsmarkedet endte det første kvartalet relativt flatt, men i et kjent mønster," sa Conner. "Utgifter på tradisjonelle eksterne arrays fortsatte sakte å krympe, mens utgifter til all-flash-distribusjoner så sterk vekst igjen og bidro til å drive det totale markedet. Samtidig resulterte arten av hyperskalavirksomheten i vill volatilitet for segmentet, som så solid vekst i Q1 2017."
Å utvikle en strategi for å ødelegge flash-baserte lagringsmedier, spesielt SSD-er, starter med å forstå nøyaktig hvorfor de er så vanskelige å ødelegge.
"Bedrifter må finne ut hvordan de skal slette data på riktig måte -- det er en kompleks prosess med SSD-er."
Problemer med SSD og sletting av data
Flash-minne har lenge vært brukt i systembuffer, DRAM og lignende løsninger. I disse oppsettene er grunnleggende flashminnekonfigurasjoner brytere som justerer transistorladingen for å skrive en 0 eller 1 og lagre dataene. Når strømmen er slått av, vil dataene bli slettet. SSD-er er designet for å ta den høye ytelsen til flash-minne og kombinere den med langtidslagringen som tilbys av harddisker. Dette oppnås til slutt ved å bruke transistorer med flytende port.
I transistorer med flytende port holdes ladningen alltid i minneenheten, og kvantetunnelering brukes til å bytte ladningen mellom 0 eller 1. Derfor lagres dataene permanent i brikken uten bevegelige deler eller magnetiske deler. kostnader. Evnen til å beholde ladningen og gi spenstig lagring gjør SSD-er vanskelig å ødelegge, fremhevet av hvordan det flytende portsystemet fungerer når det skaleres til hele lagringsenheten.
SSD-er er strukturert for å lagre data i sider og blokker. Hver blokk inneholder et visst antall sider, og disse sidene inneholder en viss mengde datalagringskapasitet. Siden SSD-kontrolleren lagrer data intelligent, vil den finne en tom side og skrive data til den til en blokk er full. Når alle blokkene er fulle, identifiserer kontrolleren ubrukte sider hver gang nye data må skrives til stasjonen. Derfra vil SSD-en huske datastrukturen og omorganisere sider og blokker for å gi plass til den nye informasjonen. SSD-er omskriver ikke gamle data, de bare flytter rundt og omorganiserer data for å utvide kapasiteten. Informasjon blir aldri virkelig slettet.
Kryptering - Det første trinnet for å fjerne en SSD
Siden SSD-er er designet for å beholde data og konstant flytte data i stedet for å miste dem, er programvaresletting ekstremt vanskelig å oppnå. En Lifehacker-rapport anbefaler at folk krypterer SSD-ene sine for å beskytte data. Krypteringsverktøy sletter ikke data, de legger det i kode som gjør det nesten uleselig.
Problemet med kryptering kommer fra kjernekonseptet til koden. Når koden er brutt, er dataene fullt synlige. For de fleste mennesker og typer data spiller det ingen rolle fordi innsatsen for å knekke god kryptert kode ikke er verdt det. Organisasjoner som arbeider med spesielt sensitiv informasjon må imidlertid gjøre mer enn bare å kryptere, da datatyver kan ha motivasjonen eller ressursene som trengs for å knekke koden og stjele dataene. For SSD-er er fysisk ødeleggelse gjennom makulering vanligvis det beste alternativet.
"Riktig SSD-destruksjon avhenger av spesialiserte verktøy."
Fysisk SSD-ødeleggelse
En ZDNet-rapport bemerket at kombinasjonen av TRIM-kommandoen og innebygde søppeloppsamlingsverktøy – systemer designet for å sikre at data lagret på SSD-er faktisk aldri går tapt – gir unike utfordringer for dataødeleggelse. Kilder anbefaler til syvende og sist fysisk ødeleggelse som en enkel og sikker måte å fysisk ødelegge SSD-er. ZDNets fokus på forbrukerpublikum betyr imidlertid at det anbefaler hammer, spiker og lignende metoder som ikke er presise nok for bedrifter. En SSD-makuleringsmaskin er et must når sensitive data er involvert.
Makulering er ikke så enkelt som å kutte en SSD i mindre biter. I stedet avhenger riktig SSD-destruksjon av spesialiserte verktøy som makulerer enheten i biter som er små nok til å gjøre dataene fullstendig uopprettelige. Tenk tilbake på diskusjonen vår rundt flytende gate-transistorer og datasider - disse lagringsmetodene har svært lite lagringsplass og hakkingen må være veldig finjustert for å fjerne den flytende gate fra virkeligheten og gjøre dataene utilgjengelige. Det er akkurat det en profesjonell SSD-makuleringsmaskin gjør.
Problemet for de fleste bedrifter er at de ikke nødvendigvis har ressursene til å investere i en makuleringsmaskin som kun er SSD. Det er her Proton Data Security kommer inn. Vår HD4800 solid state media makuleringsmaskin kan makulere alle enheter som bruker solid state lagringsmedier. Dette kan inkludere:
smarttelefon.
tablett.
SD kort.
Flash-stasjoner.
SSD.
En god mediemakuleringsmaskin kan gi bedrifter verktøyene de trenger for ikke bare å kvitte seg med SSD-er, men også bidra til å ødelegge mylderet av enhetstyper som lagrer sensitive forretningsdata.